
01
Plantas com rede flat e acesso remoto pouco controlado.
Tecnologia · Redes e Cibersegurança OT · Atualizado em · Equipe técnica Integra
Referência técnica sobre a ISA/IEC 62443 e o NIST SP 800-82: zonas, conduítes, níveis de segurança e os limites de cada referência em OT.
A ISA/IEC 62443 é a série internacional de normas de cibersegurança para sistemas de automação e controle industrial (IACS), organizada em zonas, conduítes e níveis de segurança; o NIST SP 800-82 Rev. 3 é o guia de segurança de tecnologia operacional publicado pelo NIST, instituto de padrões dos Estados Unidos. Esta página explica como as duas referências se aplicam a uma planta e onde terminam. Cibersegurança OT não começa por ferramenta: começa por processo, risco, ativos, dependências e impacto operacional.
Referência técnica
IDMZ como arquitetura de referência para integração OT/IT
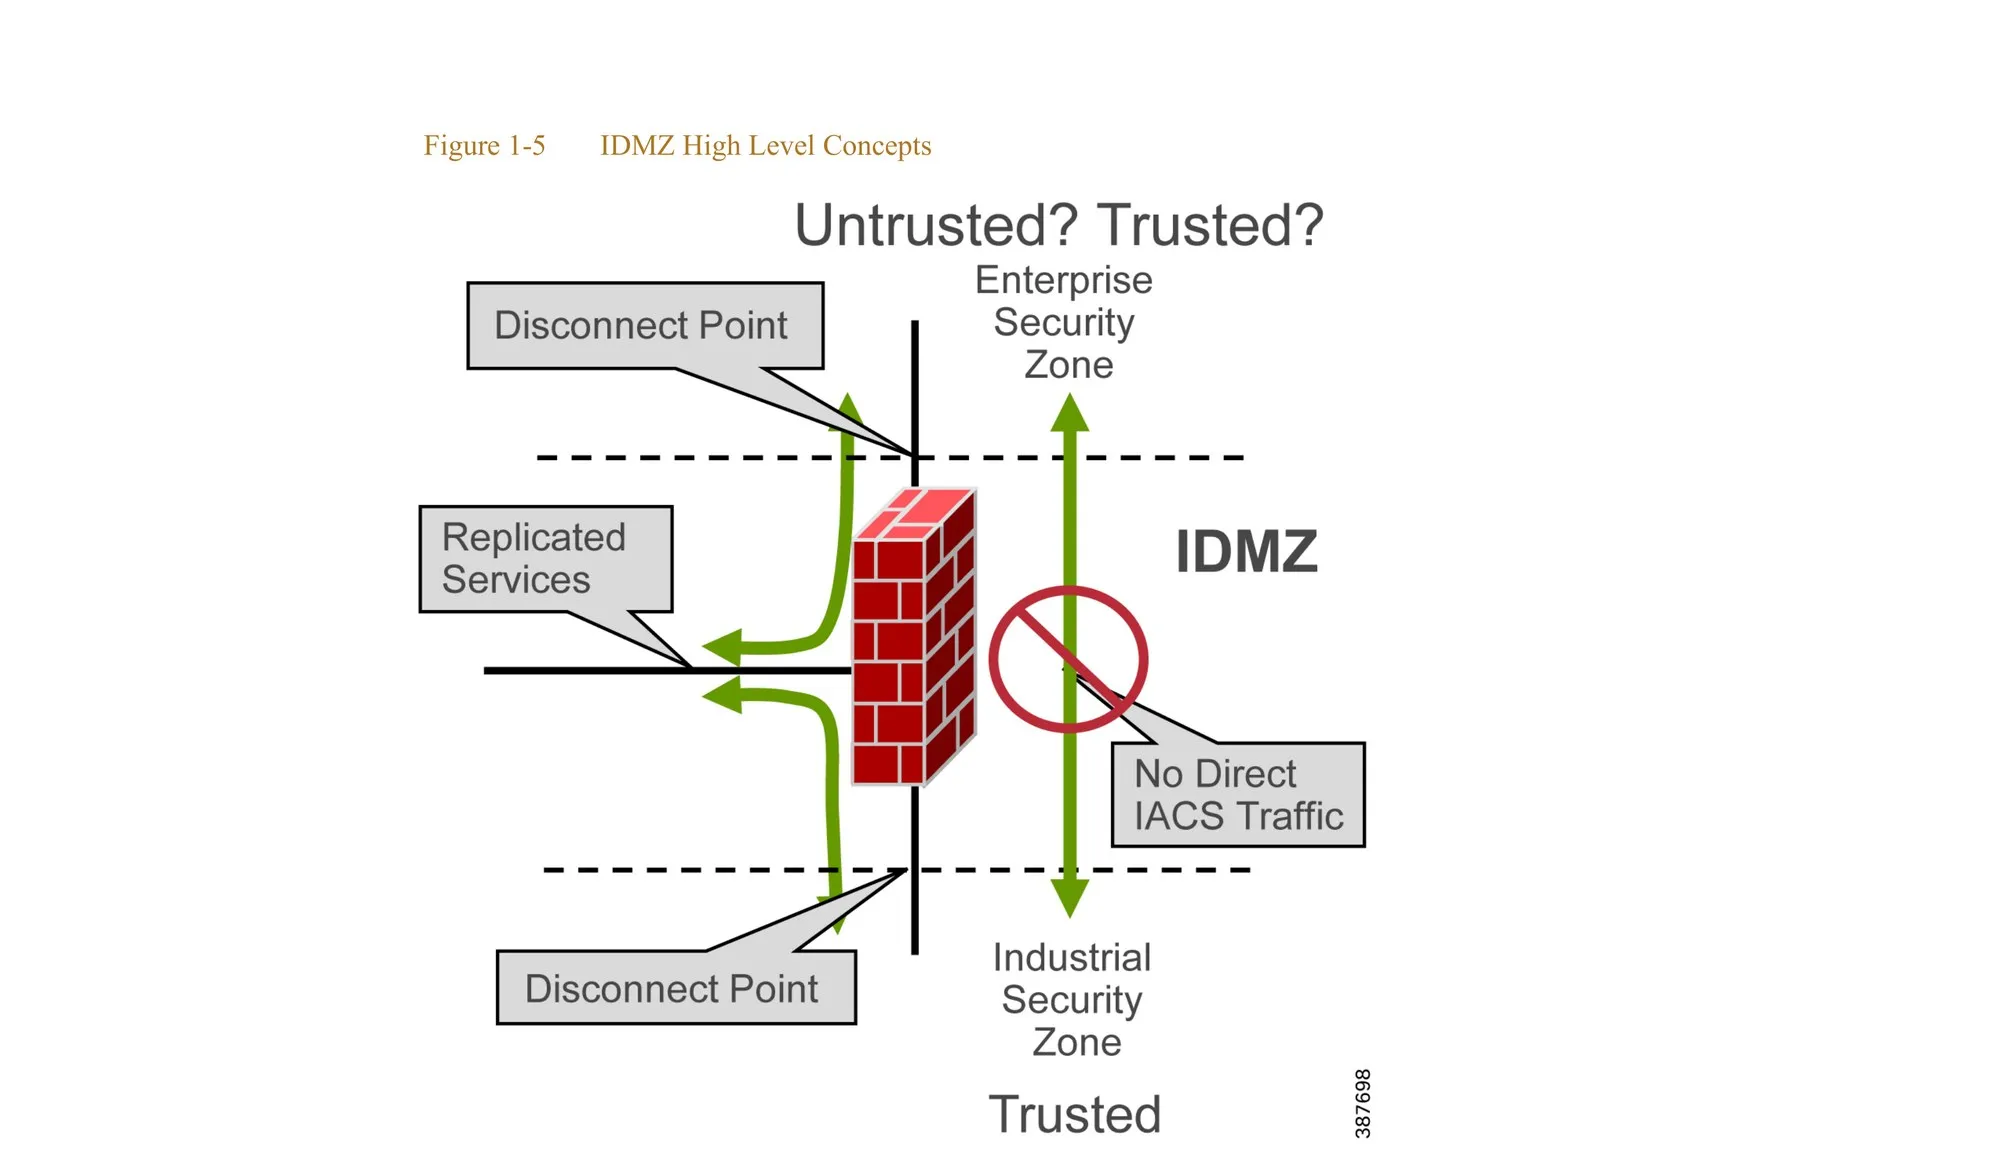
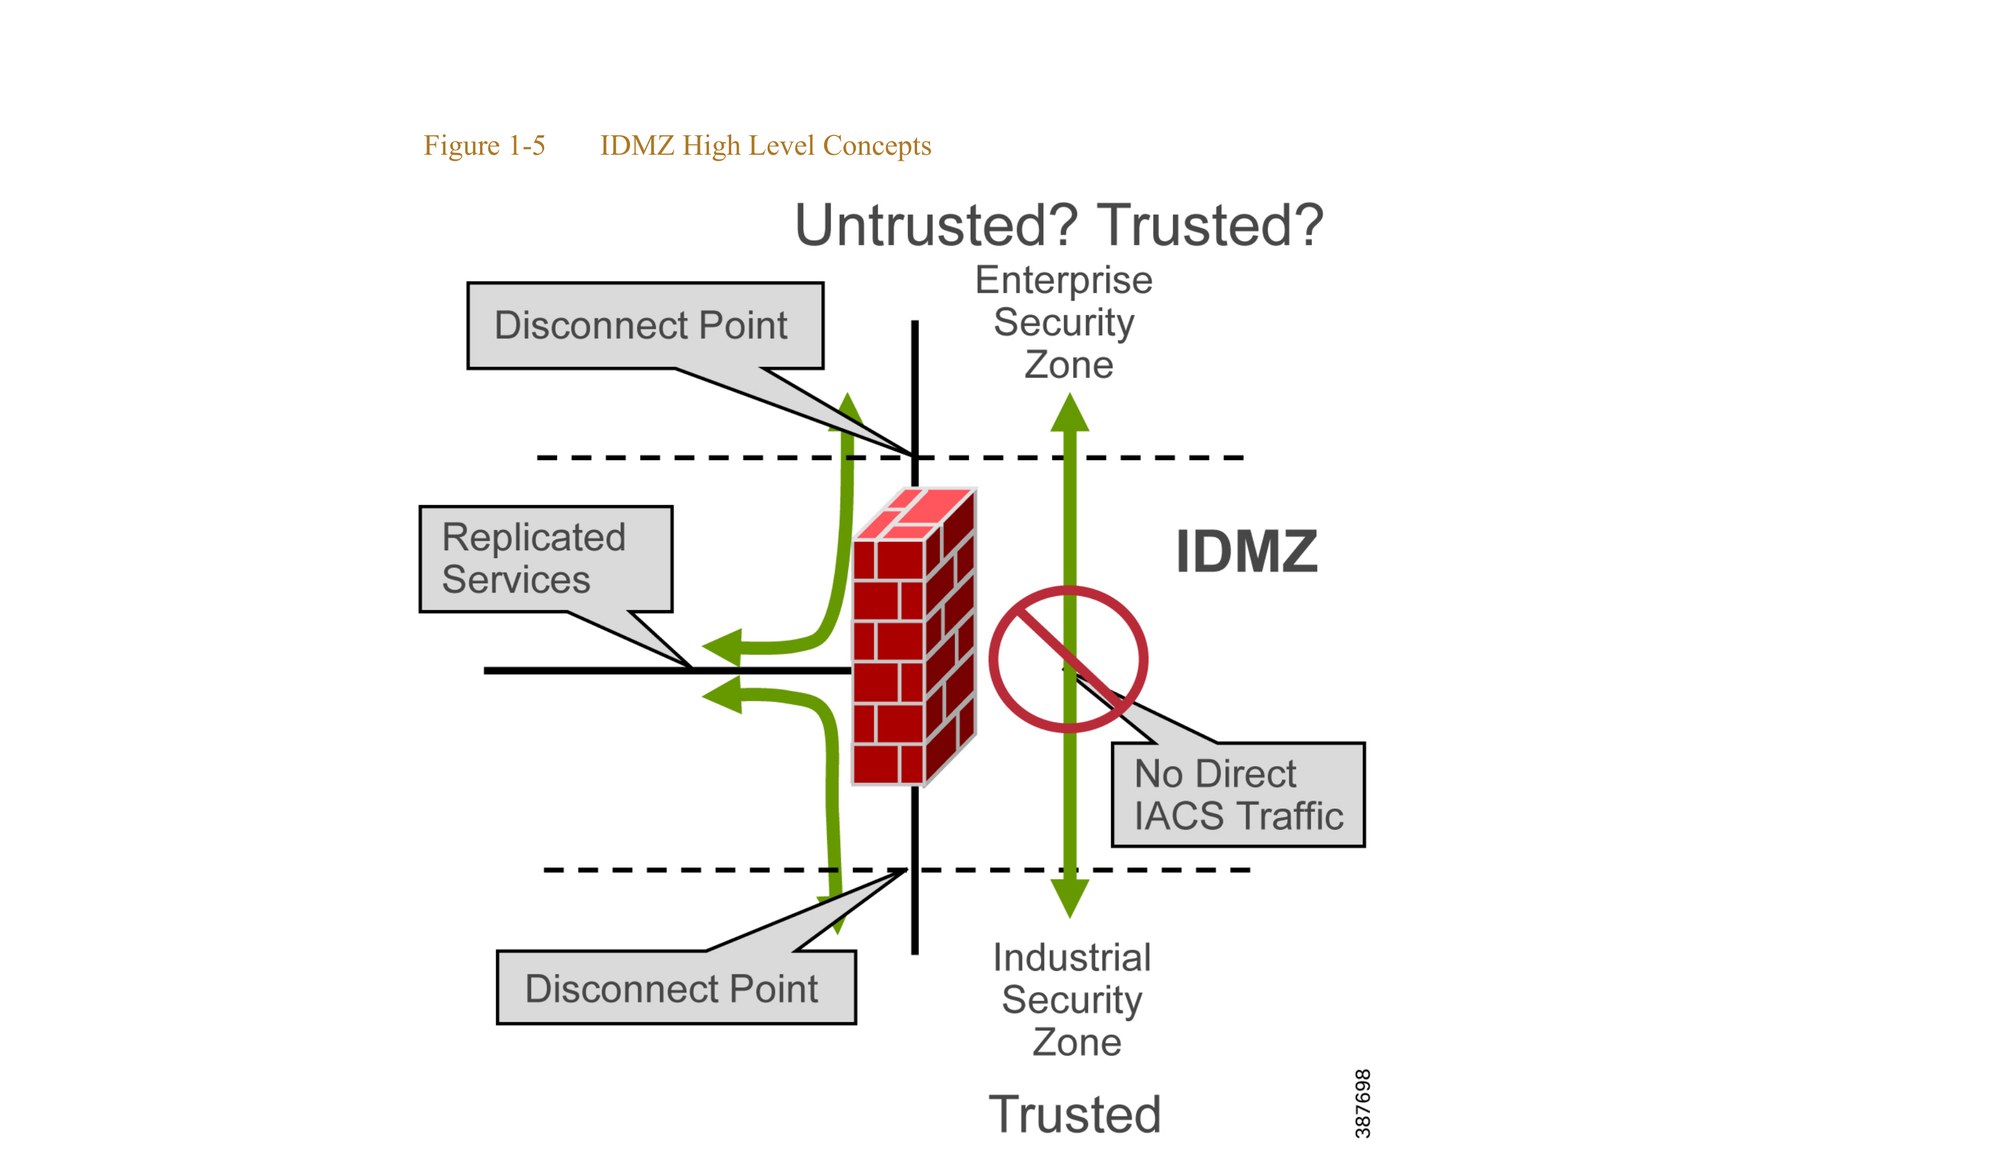
Print público do guia ENET-TD013A-EN-P (Cisco + Rockwell): a IDMZ é um padrão de referência CPwE para intermediar serviços e fluxos entre OT e TI. A IEC 62443 exige zonas, conduítes e controles definidos por risco, sem impor uma topologia única.
Fonte: Cisco + Rockwell Automation - Securely Traversing IACS Data across the IDMZ (ENET-TD013A-EN-P) · abrir documento citado · acesso em 12 jul. 2026
Onde entra
01
Plantas com rede flat e acesso remoto pouco controlado.
02
Auditorias corporativas, avaliações de risco, seguradoras ou clientes solicitando evidências de maturidade OT.
03
Projetos novos que precisam nascer com cybersecurity by design.
04
Criação de roadmap progressivo compatível com as restrições de operação.
Esta página é referência, não proposta. Para avaliar a sua planta com escopo, entregáveis e limites definidos, veja o diagnóstico de cibersegurança OT.
Método Integra
Inventaria ativos, fluxos, riscos e dependências de operação.
Define zonas, conduítes, regras de comunicação e níveis desejados.
Prioriza controles por risco real e viabilidade operacional.
Entrega roadmap técnico com ações, responsáveis e evidências.
ISA/IEC 62443 Cibersegurança OT NIST SP 800-82 Guia ICS CPwE Referência de arquitetura Defense in Depth Camadas de controle Relacionados
Solução
Arquitetura, método e entregáveis da solução.
Solução
Arquitetura, método e entregáveis da solução.
Guia técnico
Diferenças entre OT e TI, riscos de planta real, modelo Purdue, zonas, conduítes e o caminho por maturidade.
Serviço
Avaliação de cibersegurança OT e da automação com base na ISA/IEC 62443 e no NIST SP 800-82: evidências, riscos priorizados e roadmap. Não é certificação.
Serviço
Endurecimento de servidores FactoryTalk, estações de engenharia, HMIs, switches industriais e serviços OT sem comprometer operação.
Serviço
Gestão de atualizações em servidores, estações, aplicações industriais e infraestrutura OT com validação, janela e documentação.
Tecnologia
Redes industriais convergentes com EtherNet/IP, topologias robustas, VLANs, QoS, DLR, PRP, Stratix, Cisco IE e segmentação por zonas.
IEC 62443 / NIST OT: começamos pelo contexto real, com arquitetura existente, risco operacional, janelas de parada, equipe de manutenção e entregáveis necessários para sustentar o sistema.
Ou ligue (44) 3305-7147 · WhatsApp (44) 99952-3947 Prazo-alvo de retorno inicial: 1 dia útil.