
01
Preparação para modernização, expansão, auditoria corporativa ou seguro.
Serviço · Serviços de Engenharia · Atualizado em · Equipe técnica Integra
Avaliação de cibersegurança OT e da automação com base na ISA/IEC 62443 e no NIST SP 800-82: evidências, riscos priorizados e roadmap. Não é certificação.
O diagnóstico de cibersegurança OT da Integra é uma avaliação técnica, com escopo definido antes do levantamento, de redes, servidores, controladores, supervisórios, acessos, backup e documentação de uma planta, tendo a ISA/IEC 62443 e o NIST SP 800-82 como referências. O resultado é um relatório com evidências e limitações, inventário de riscos, matriz de maturidade e roadmap priorizado; a certificação formal por organismo competente, quando exigida, é um trabalho separado.
Referência técnica
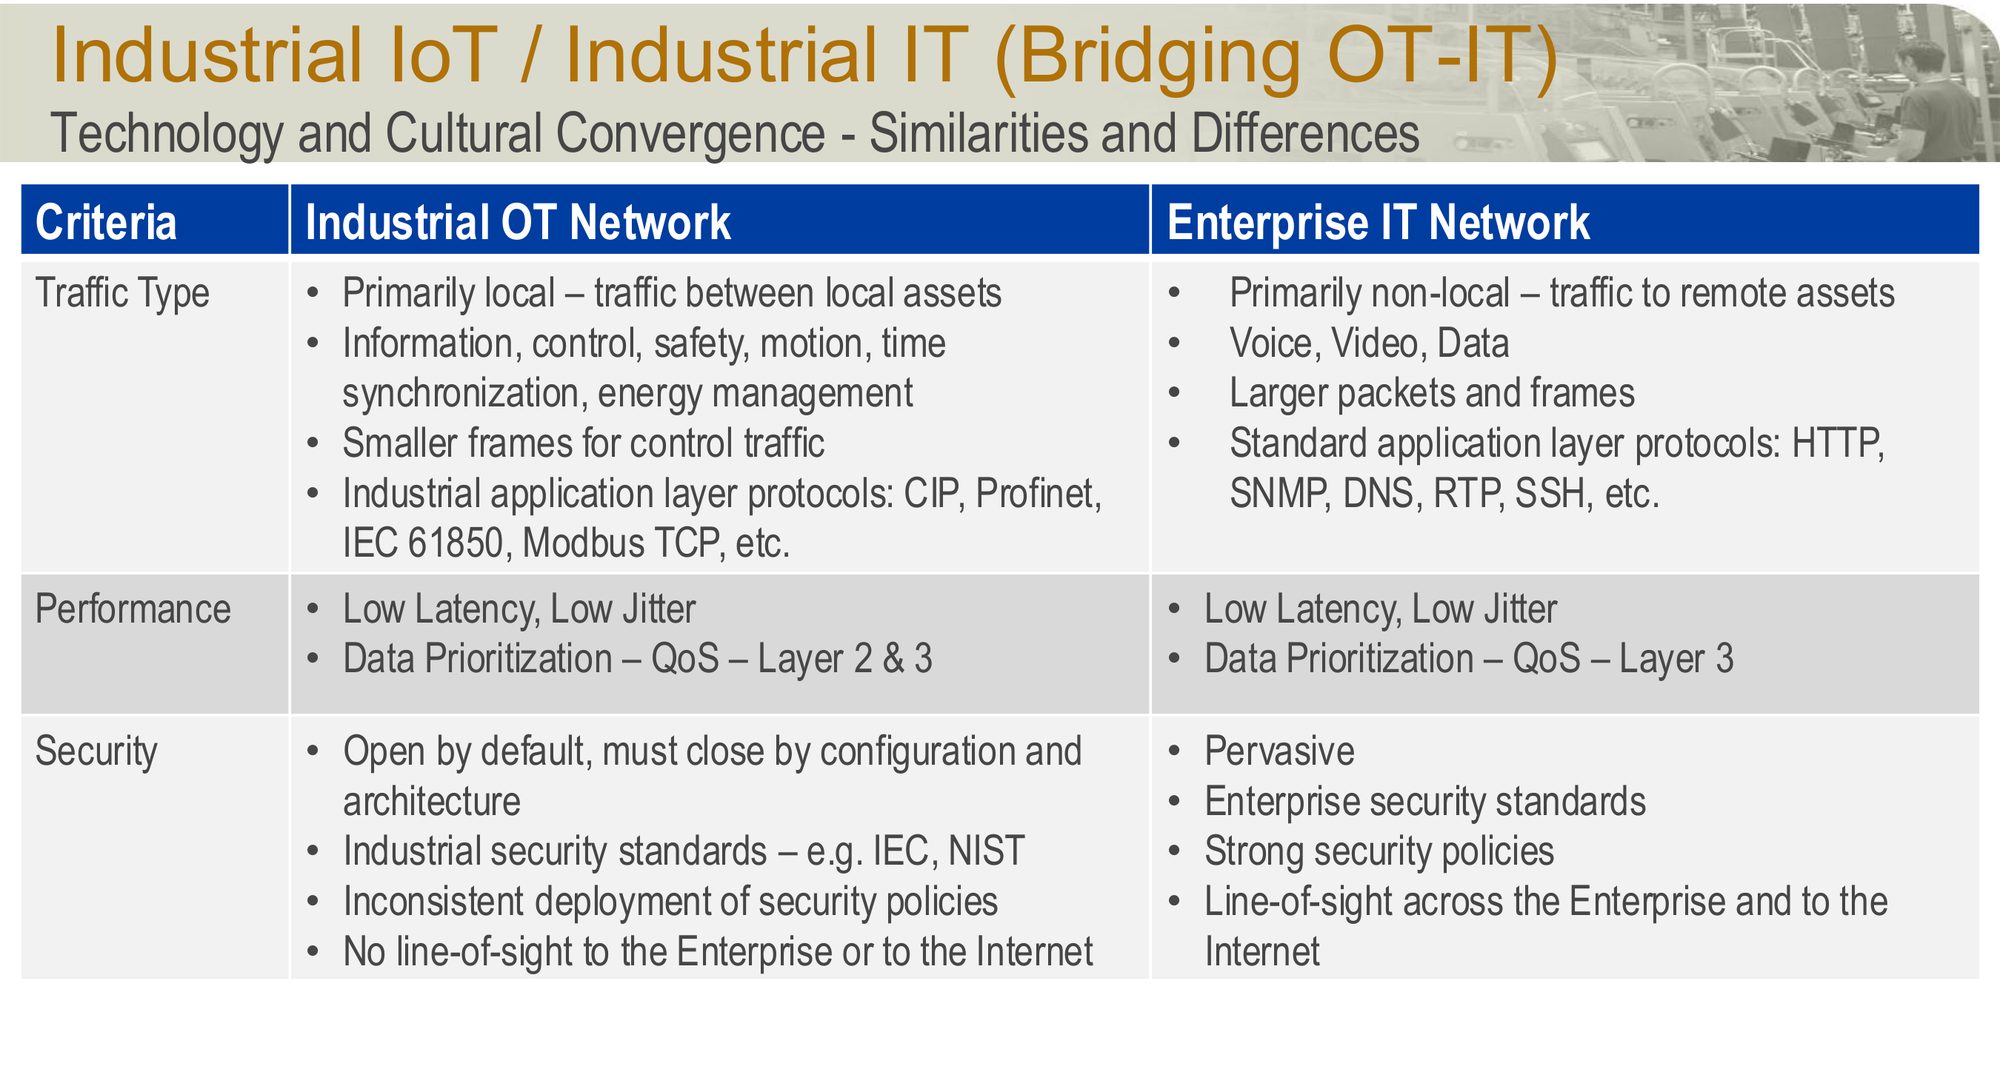
Auditar OT exige critérios diferentes dos critérios de TI corporativo
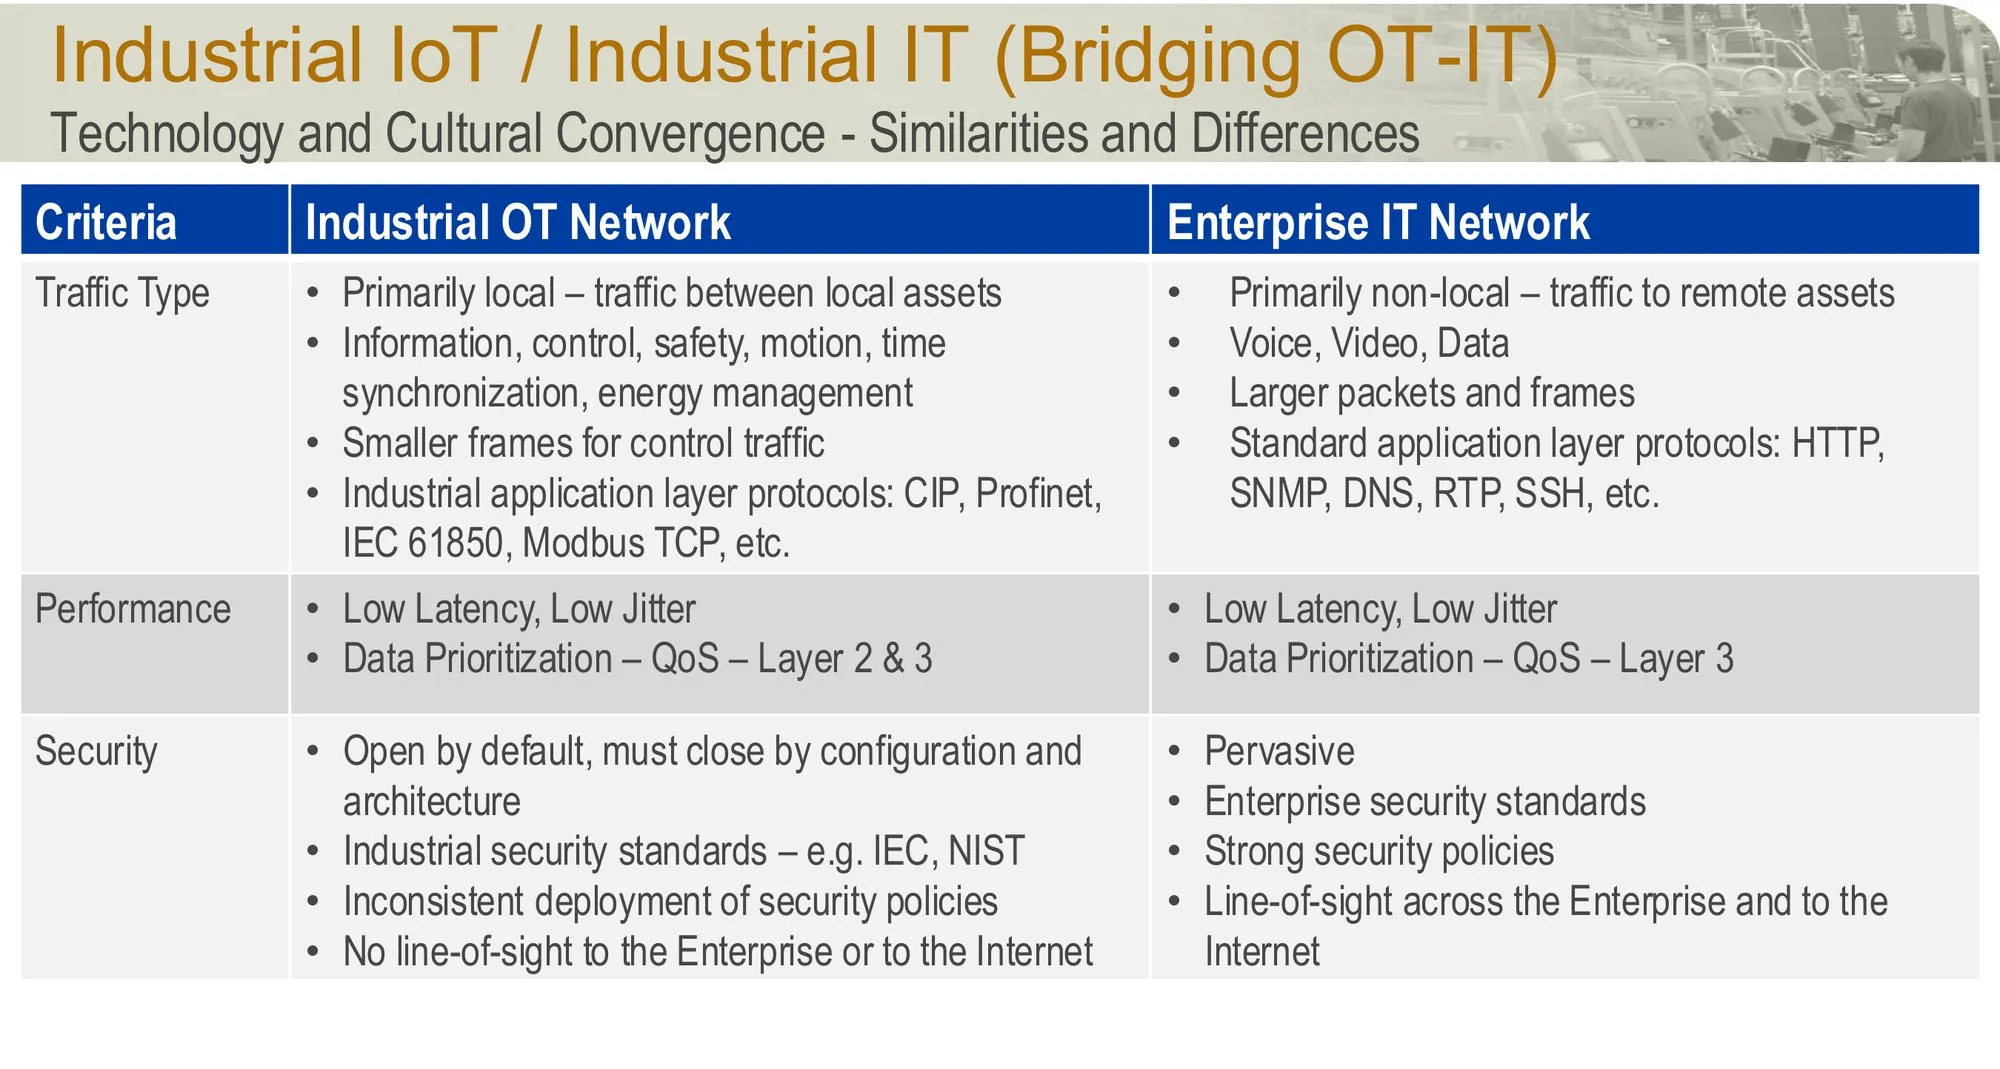
Tabela pública Cisco/Rockwell que mostra por que critérios OT exigem auditoria com escopo diferente da TI.
Fonte: Cisco + Rockwell Automation - CPwE Deep Dive Architecture · consultar documentação oficial relacionada · acesso em 12 jul. 2026
Onde entra
01
Preparação para modernização, expansão, auditoria corporativa ou seguro.
02
Avaliação de risco em redes, servidores, PLCs, SCADA e dados.
03
Identificação de gaps de documentação, backup, acesso e ciclo de vida.
04
Priorização de investimentos em automação sem achismo.
Para entender zonas, conduítes, riscos de planta real e o caminho entre diagnóstico, projeto de rede e execução, consulte o guia de cibersegurança OT.
Método Integra
Delimita sistemas, referências, documentos disponíveis, responsáveis e métodos de levantamento antes da avaliação.
Coleta evidências, entrevistas, diagramas, configurações e inventário.
Compara práticas atuais com referências técnicas e criticidade da planta.
Classifica riscos por impacto, urgência e esforço de correção.
Entrega roadmap pragmático, dividido em curto, médio e longo prazo.
IEC 62443 Maturidade OT NIST SP 800-82 Segurança ICS CPwE Arquitetura de rede Governança Ciclo de vida Relacionados
Solução
Arquitetura, método e entregáveis da solução.
Guia técnico
Diferenças entre OT e TI, riscos de planta real, modelo Purdue, zonas, conduítes e o caminho por maturidade.
Tecnologia
Referência técnica sobre a ISA/IEC 62443 e o NIST SP 800-82: zonas, conduítes, níveis de segurança e os limites de cada referência em OT.
Serviço
Política de backup, restore testado e recuperação de VMs, projetos PLC, telas, receitas, bancos históricos e configurações de rede.
Tecnologia
Infraestrutura para servidores HMI, historian, Batch, AssetCentre, domínio industrial, thin clients e aplicações críticas de automação.
Diagnóstico OT e auditoria: começamos pelo contexto real, com arquitetura existente, risco operacional, janelas de parada, equipe de manutenção e entregáveis necessários para sustentar o sistema.
Ou ligue (44) 3305-7147 · WhatsApp (44) 99952-3947 Prazo-alvo de retorno inicial: 1 dia útil.