
01
Autenticação centralizada para FactoryTalk, ThinManager, servidores e estações.
Tecnologia · Infraestrutura OT · Atualizado em · Equipe técnica Integra
Domínio industrial, grupos, políticas, controladores de domínio, autenticação e segregação de identidade para ambientes de automação.
Active Directory é o serviço de diretório da Microsoft para identidades, grupos e políticas; em OT, ele autentica usuários de FactoryTalk, ThinManager, servidores e estações num domínio industrial segregado ou com relação controlada com a TI corporativa. Ambientes industriais críticos precisam de identidade governada, desenhada com grupos, políticas, redundância e separação adequada, sempre respeitando operação e manutenção.
Referência técnica
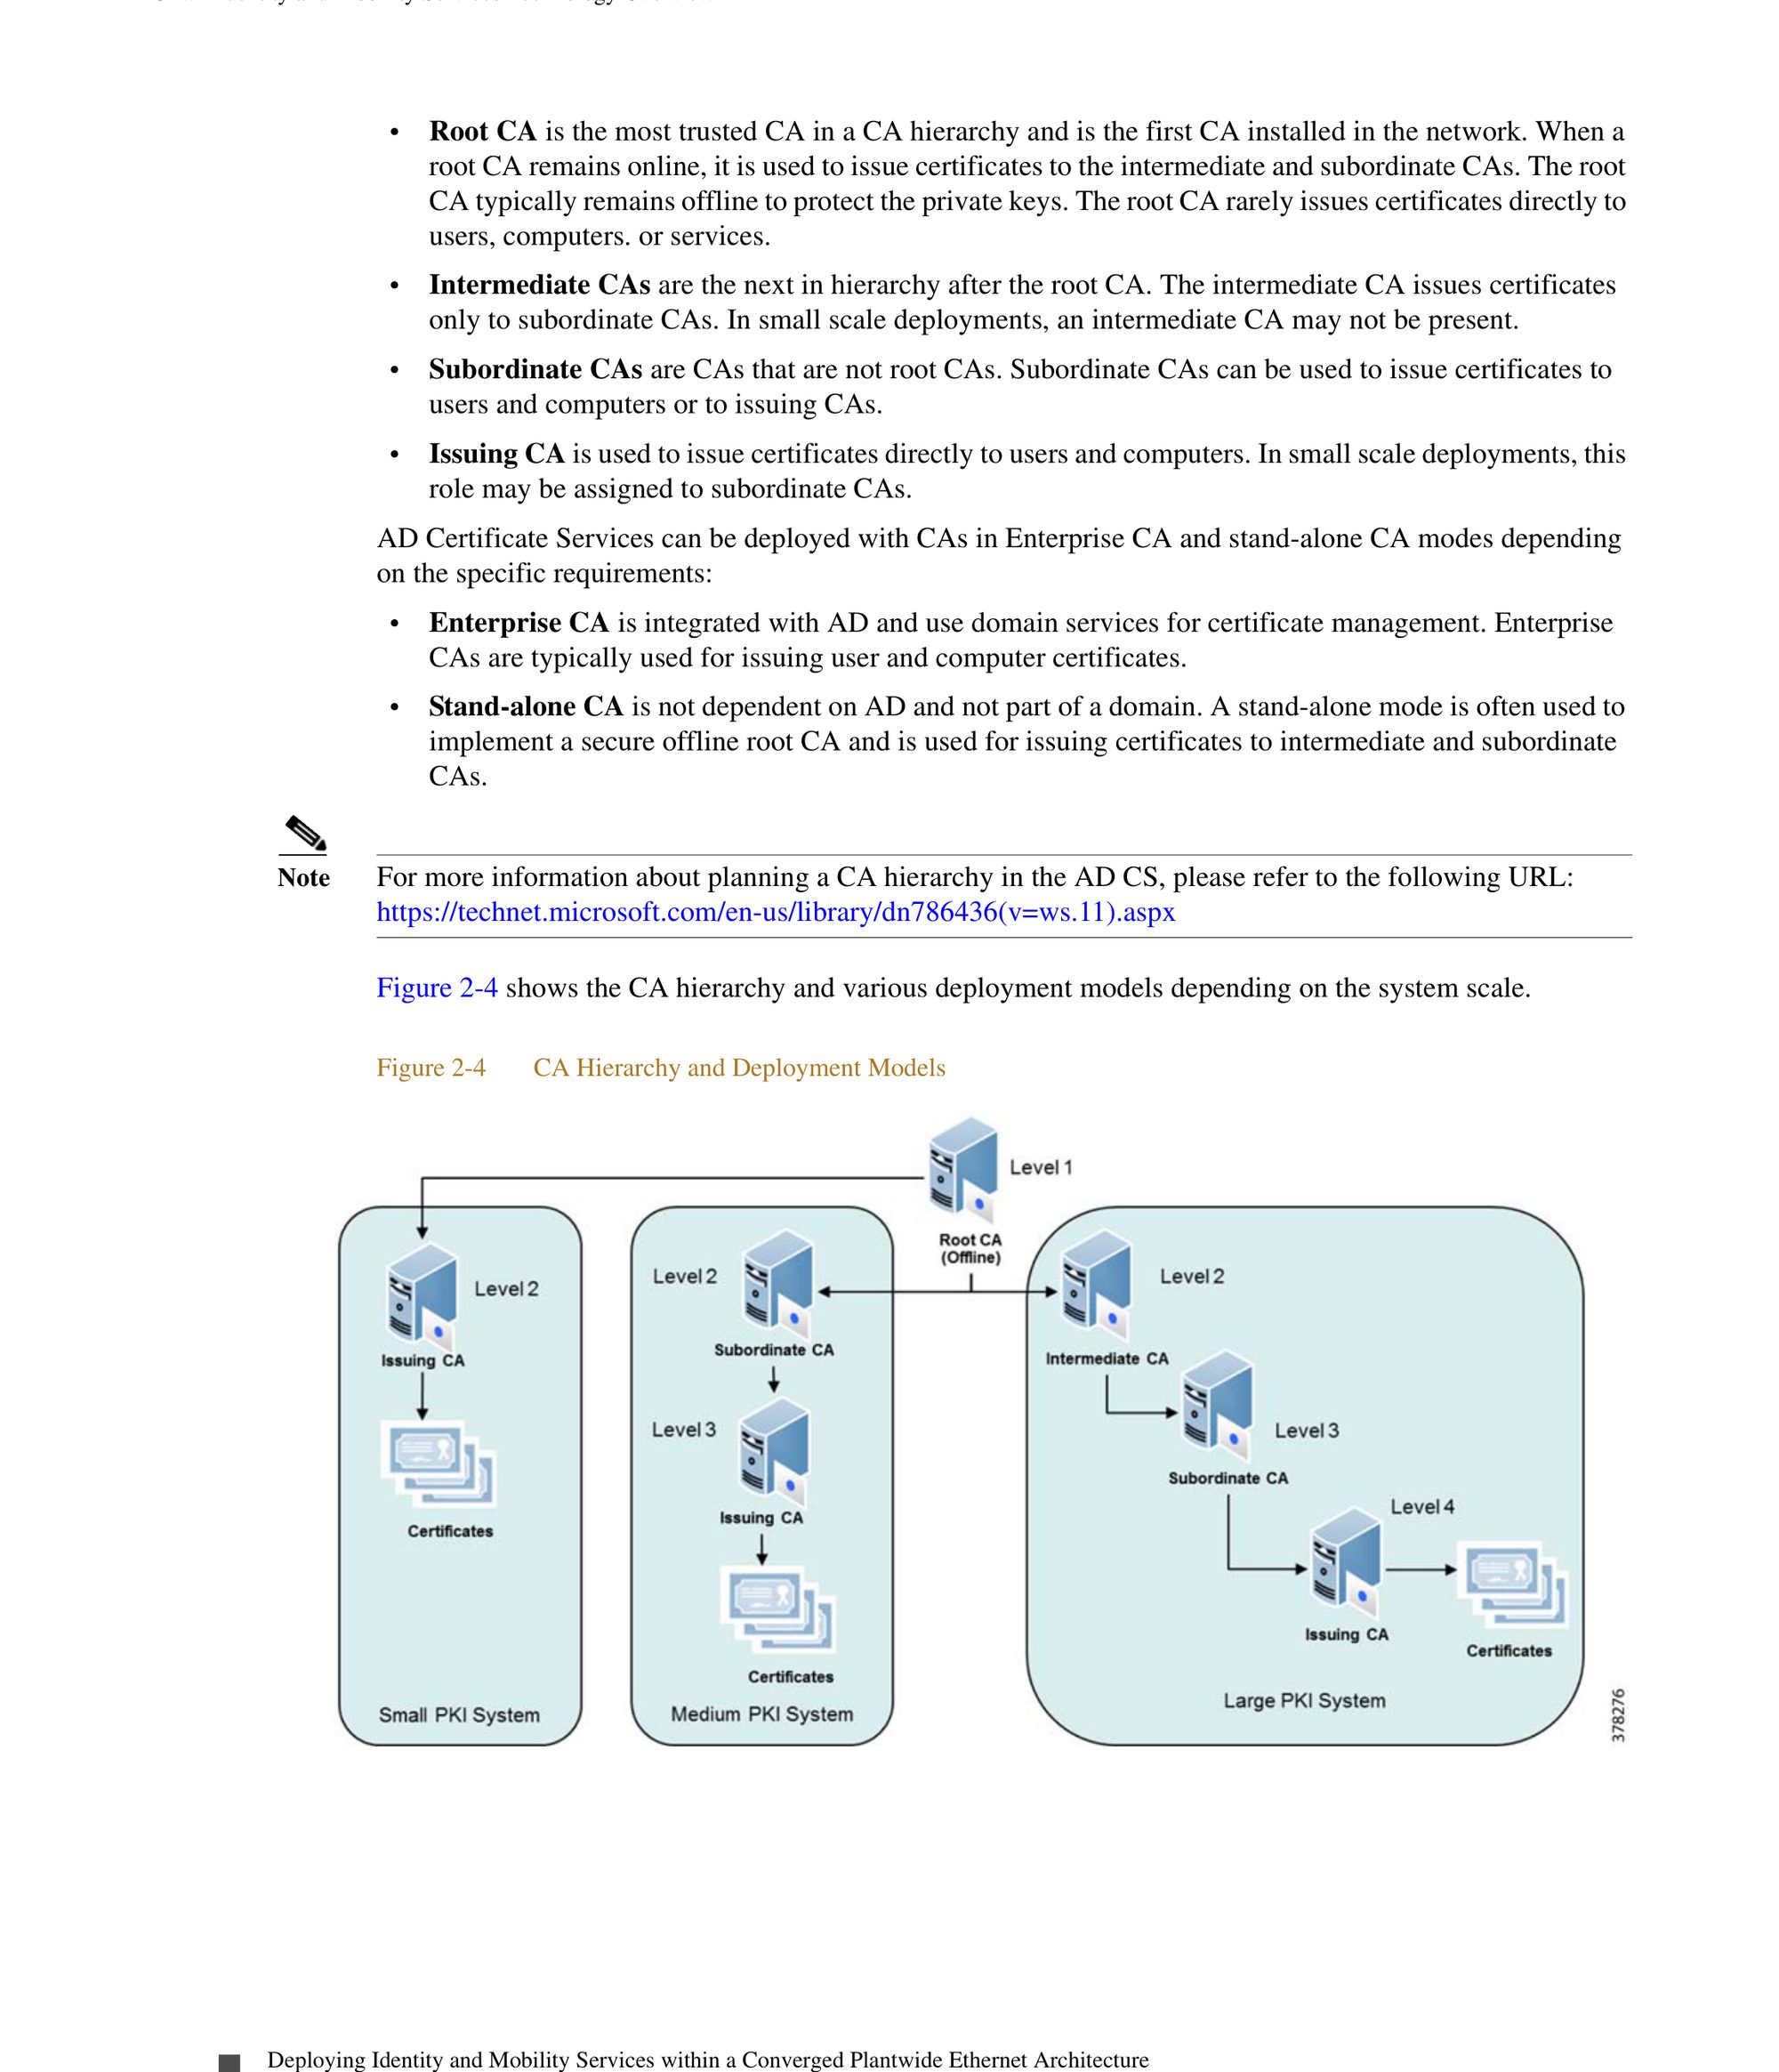
Hierarquia de CA e modelos PKI para Active Directory em ambientes industriais
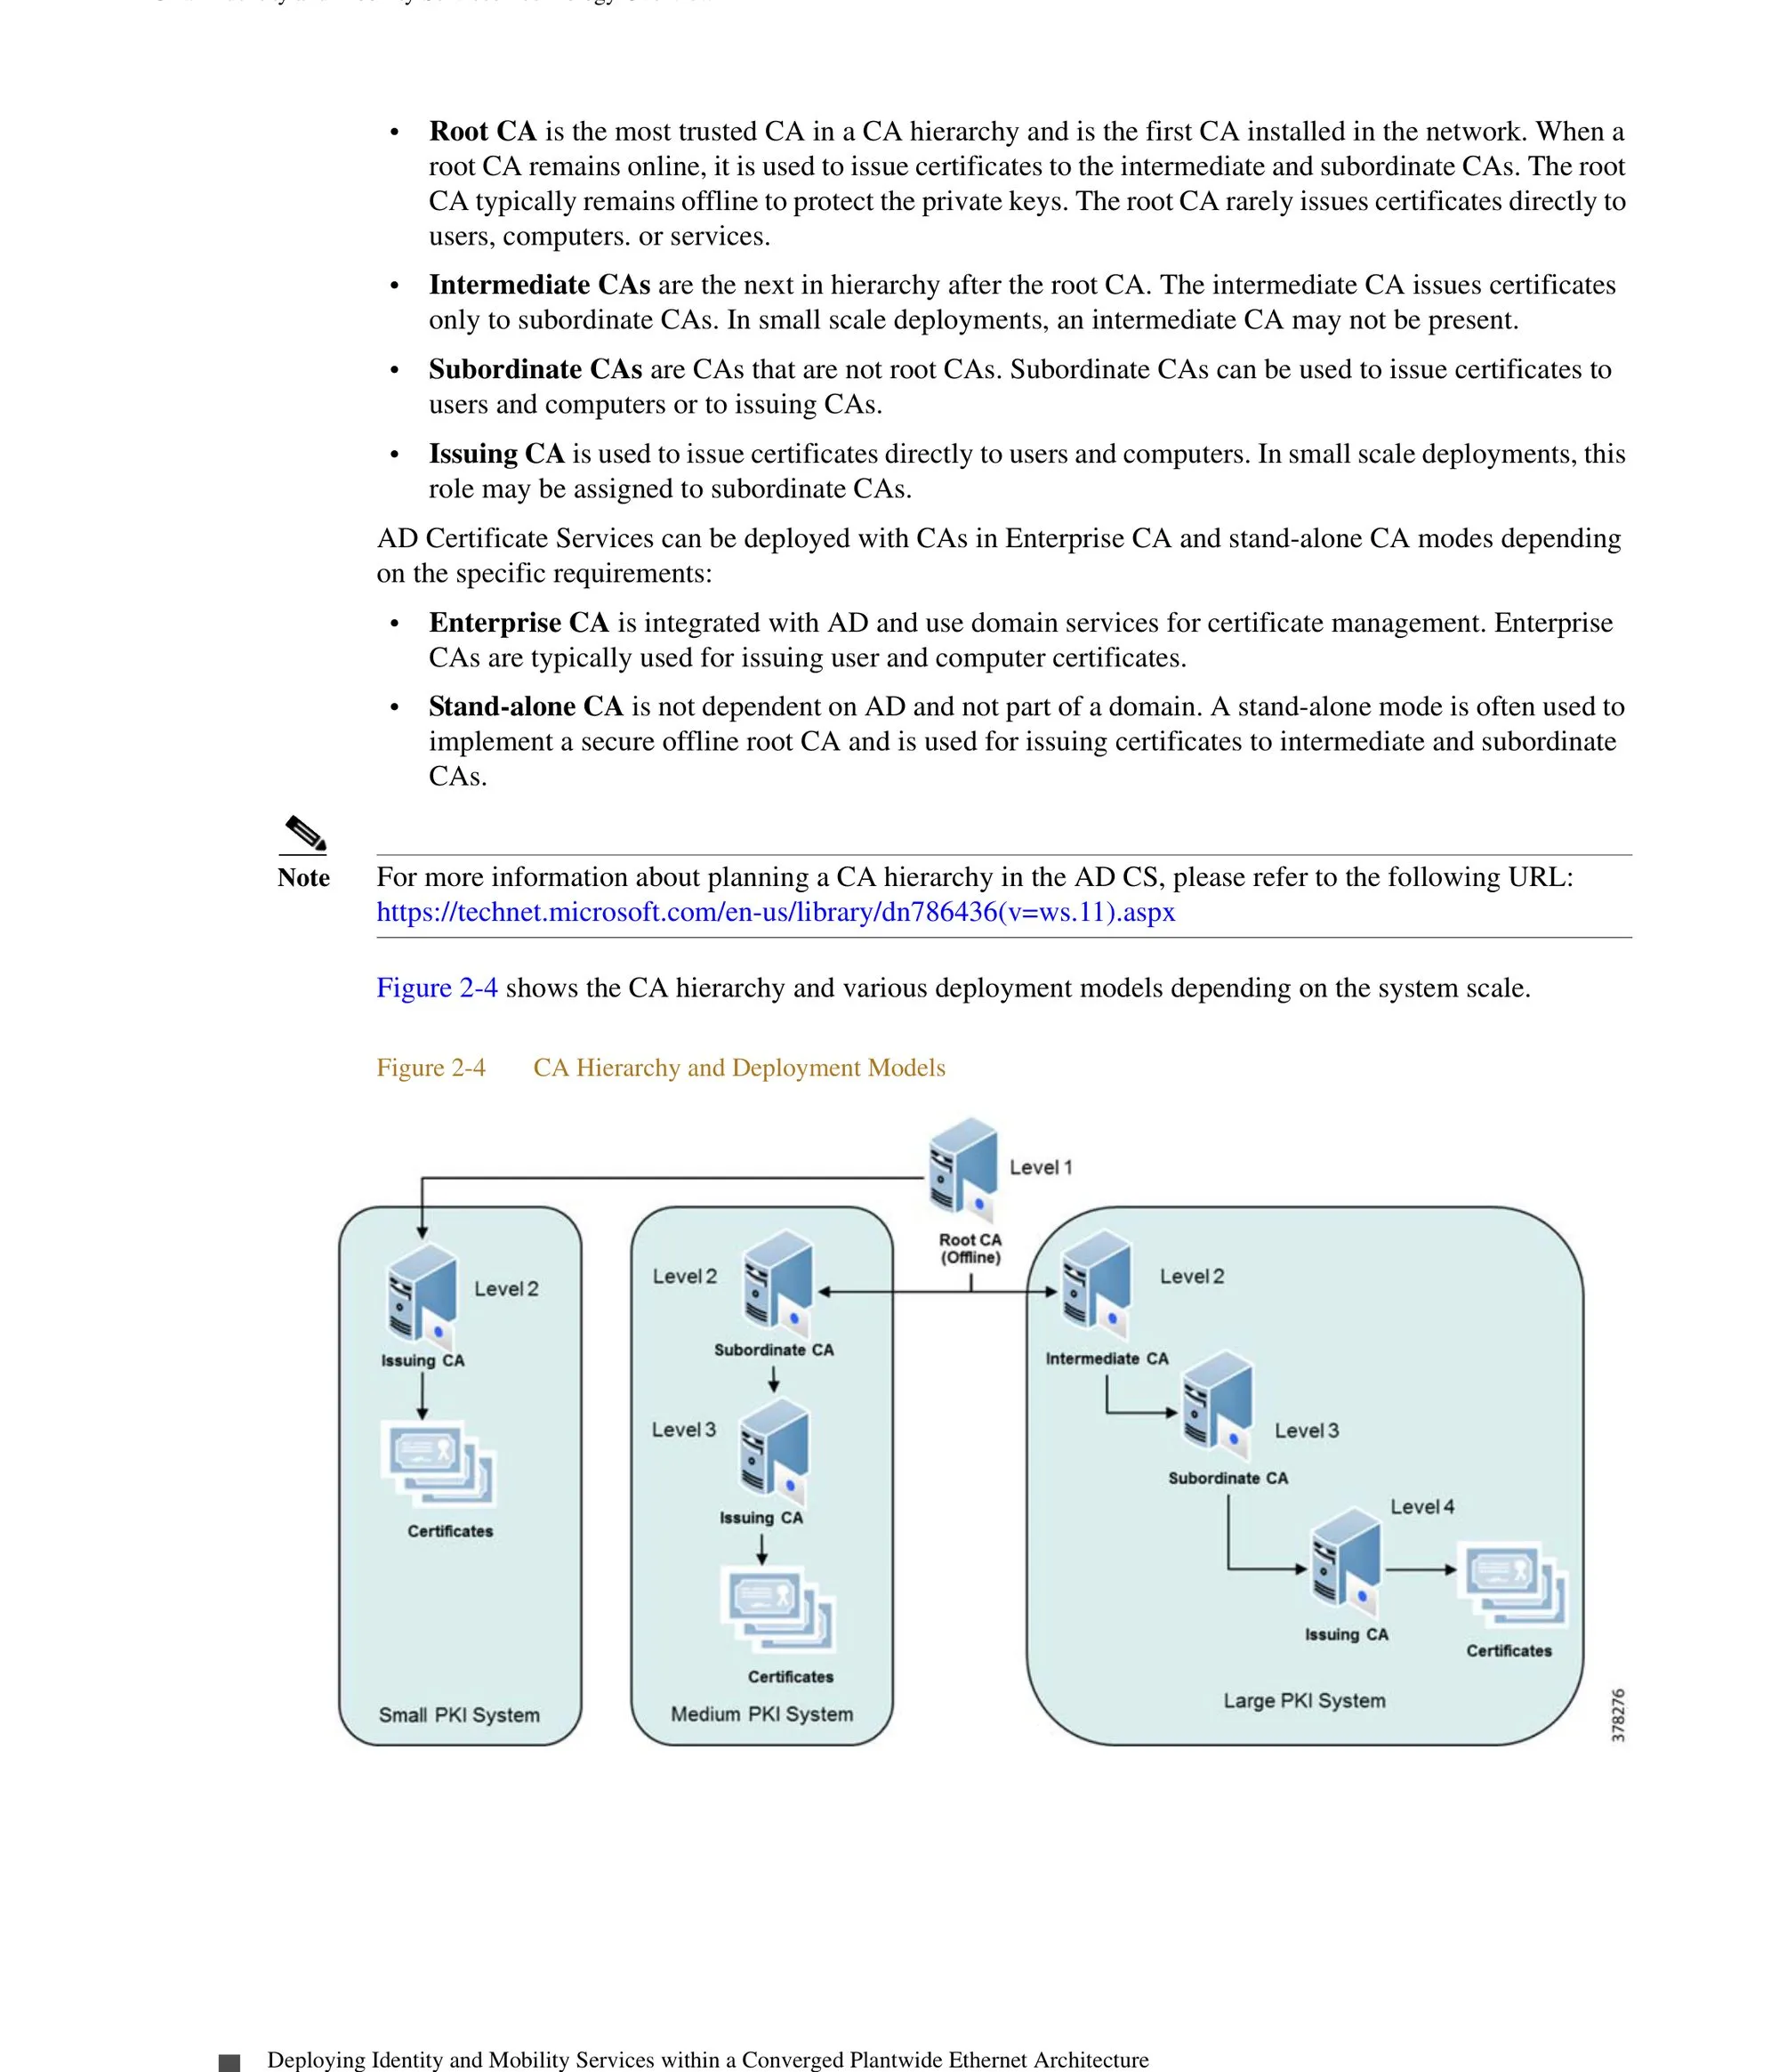
Print público da CVD Cisco/Rockwell que mostra modelos de PKI para Active Directory dimensionados ao porte da planta.
Fonte: Cisco + Rockwell Automation - Deploying Identity and Mobility Services within a Converged Plantwide Ethernet Architecture · consultar documentação oficial relacionada · acesso em 12 jul. 2026
Onde entra
01
Autenticação centralizada para FactoryTalk, ThinManager, servidores e estações.
02
Segregação entre usuários de operação, manutenção, engenharia e suporte.
03
Políticas de senha, bloqueio, sessão e acesso remoto em OT.
04
Auditoria e rastreabilidade de ações em sistemas industriais.
Método Integra
Define modelo de domínio, grupos, políticas e redundância de controladores.
Integra FactoryTalk Security, ThinManager e aplicações compatíveis.
Alinha políticas com TI sem importar regras que possam quebrar operação.
Documenta usuários, grupos, exceções e procedimento de emergência.
Active Directory Identidade GPO Políticas IEC 62443 Controle de acesso FactoryTalk Security Autorização OT Relacionados
Solução
Arquitetura, método e entregáveis da solução.
Solução
Arquitetura, método e entregáveis da solução.
Software
Segurança, autenticação, autorização e políticas de acesso para aplicações FactoryTalk e ambientes industriais integrados.
Software
Gestão centralizada de thin clients industriais, sessões, acesso por função, mobilidade controlada e padronização de estações de operação.
Serviço
Endurecimento de servidores FactoryTalk, estações de engenharia, HMIs, switches industriais e serviços OT sem comprometer operação.
Active Directory OT: começamos pelo contexto real, com arquitetura existente, risco operacional, janelas de parada, equipe de manutenção e entregáveis necessários para sustentar o sistema.
Ou ligue (44) 3305-7147 · WhatsApp (44) 99952-3947 Prazo-alvo de retorno inicial: 1 dia útil.